セキュリティ運用の基本と重要性
先日セキュリティインシデントが発生したのに、うまく対応ができずに私の会社に助けを求めてきたお客さんがいました。その際の背景を簡単に説明し、セキュリティ運用の基本と、そのお客さんに欠如していた体制を紹介します。
セキュリティインシデントの背景
お客さんが導入しているEDRのソフトウェアで、従業員1人のパソコンでマルウェアが検知されました。
本来であれば、そのパソコンを直ちにネットワークから隔離したり、ウイルスチェックを回したり、結果によってはさらなる対応が必要となります。
しかしながら、このお客さんはそれが分かりながらも行動に移すことができませんでした。また技術に詳しい人もいないため、詳細を掴めずにいました。幸い大事には至らず、ボヤ騒ぎ程度で済んだのですが、何が良くなかったのでしょうか。
セキュリティ運用体制の基本
私はどちらかと言うとネットワークが専門で、セキュリティに感しては、複数のプロジェクトに参画したことがあるという程度なのですが、基本は抑えているつもりなのでご説明します。
まず、監視対象があります。今回のお客さんの場合はパソコンですね。他にもサーバだったりネットワーク機器だったり、監視すべき対象は多々あります。例えばDHCPやDNS、アクセスログ等は重要です。
そしてそのログを分析する機能が必要です。SIEM(Security Information and Event Management)を使って複数の機器からきたログを分析します。
その結果怪しいログ、つまりマルウェアや侵入等のセキュリティインシデントが疑われるログを検知するのがSOC(Security Operation Center)です。SOCの役割はログの検知と報告までです。対策に対しての助言はするかも知れませんが、基本的にその実施判断と実施は行いません。
その判断を行うのがCSIRTと言う上位機関です。これはテクニカルと言うよりは意思決定者の組織です。CSIRTにて状況の整理やビジネスインパクト等を考慮して、「対策」の実施を行うか、どう行うか判断します。
また、(特に名前はなかった気がするのですが)調査するエンジニアも必要です。SOCからの報告をトリガに一次調査をしたり、場合によってはCSIRTからの指示でさらに詳細な調査をします。この辺はある程度運用方法の組み立て方によります。
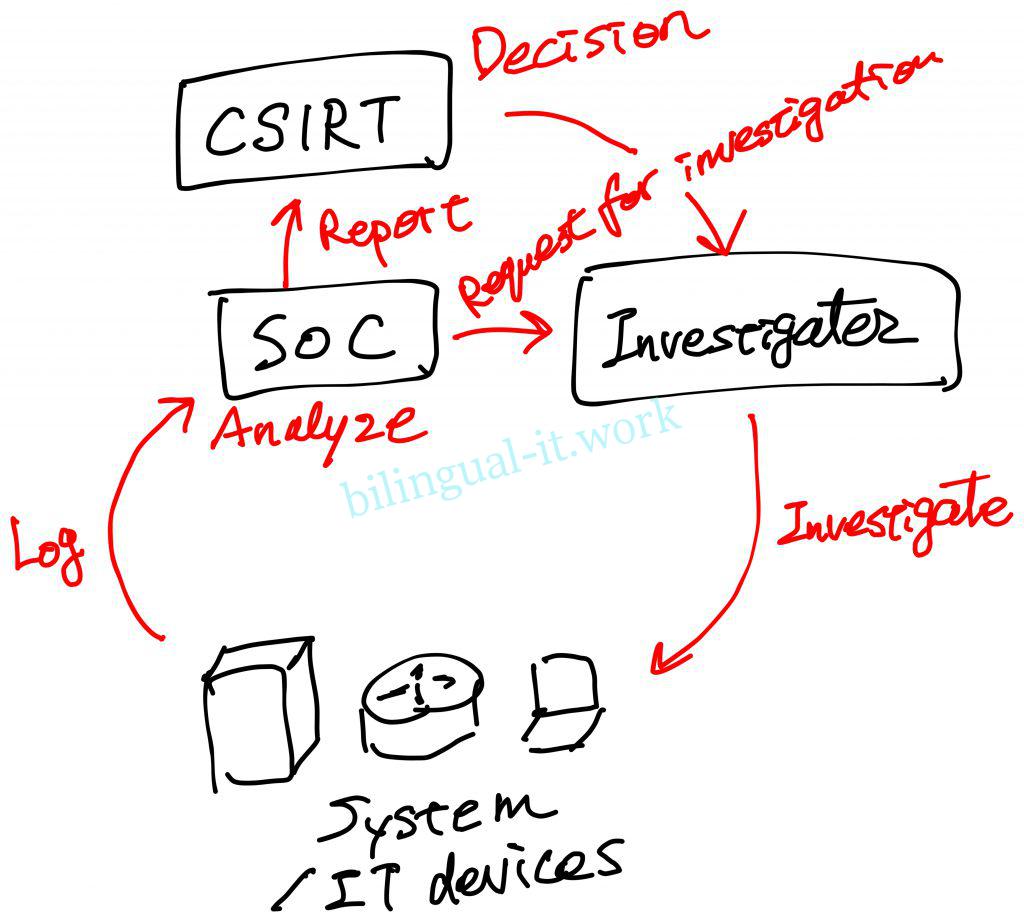
組織によっては複数の役割を兼務することもありますが、基本的な役割や機能は上述の通りです。私の思うポイントとしては、意思決定を行う人、インシデント検知を行う人、調査をする人は別であるということです。「別」と言うのは、兼務をしたとしても、その役割を担う人が必要と言う意味です。
その客に欠如していた役割
結論から言うと、この記事で紹介したお客さんに欠如していたのは意思決定と調査のロールです。
EDRでマルウェアを検知したところまでは良かったのですが、検知した場合の運用フロー(準意思決定)が整備されておらず、現地担当者もITには疎いので右往左往するしかありませんでした。また、アメリカの現地法人だったので日本の本社にエスカレーションを行ったようですが、そもそも運用フローも整備されておらず、時差もあり、大したアドバイスはもらえなかったそうです。現地で意思決定もできずに二の足を踏んでいました。
次に調査する人もいませんでした。日本の本社にエスカレーションをしたと上述しましたが、調査する人と言う役割が未定義だったため、大した情報を伝えられず、本社側も判断できなかったと言う点も意思決定ができなかった原因のひとつです。
調査する人はITに長けている必要があります。実際にサーバやネットワーク機器を確認し、必要に応じてログを取得したり、ログを分析して詳細な状況を把握する立場です。これは自社内でも外部ベンダでも良いのですが、このお客さんはそれが整備されていませんでした。
そこで困って私の会社に助けを求めてきた訳ですが、表向きにはそのような調査をすると言う契約もなければ運用フローもないので調査をしてあげることができません。少し助言はしましたが。
セキュリティ製品を導入するだけで満足してませんか?
このようにセキュリティソリューションを導入しても運用をしっかりしなければ、何かあった時に対応ができません。地震発生時の停電に備えて発電機を買っても、その使い方が分からなければ意味がありません。
少し話が変わりますが、違うお客さんで導入するパソコンにセキュリティソフトをインストールしました。しかしそのパソコンはオフラインで利用する想定ですし、セキュリティソフトへのプロファイル適用(クラウド経由)もされてません。この状態では意味がないと伝えましたが、要件だから一応入れてくれと言われてインストールしましたが、これもセキュリティソリューションを入れて満足している例だと思います。

- めっさん
当サイトの管理人。ニューヨークの大学を飛び級で卒業。その後日系企業でグローバル案件に携わる。大小様々な企業を転々としながら、マレーシアやアメリカへの赴任経験を持つ。バイリンガルITエンジニアとしていかに楽に稼ぐか日々考えている。年齢は秘密だけど定年も間近かな。
- セキュリティ運用の基本と重要性 2026/9/15
- MarkdownでPowerPointを作ってみた 2026/9/8
- 採用活動にAI採用のデメリット 2026/9/1
- Cisco ISEのシステム証明書としてPFXファイルをインポートする方法 2026/8/25
- Cisco ISEのtar.gpgのファイルの開き方 2026/8/18